摘要
信息安全与数据通信服务对边界安全设备提出多网口、光口电口并存与链路保通要求。以东田工控机DT-22262-C246这一网安工控机为例,说明八端口(6电+2光)分区与HA心跳区如何承接多安全域,并解释硬件级Bypass经PCIe扩展的实现路径。
在信息安全与数据通信服务里,边界安全设备一旦出现故障,整条业务链路可能被黑洞。很多人以为网安工控机只要堆够网口就能高可用,但真正决定链路保通的,是端口如何分区、故障如何可控切换。
一、链路保通不靠堆接口
边界安全设备(防火墙、IPS、流量探针)普遍需要物理多网口来隔离安全域、接入多条运营商链路。但网安工控机的链路保通能力,并不随网口数量线性增长;当设备断电或系统卡死,网口若仍走同一转发平面,业务依旧会断。
真正的保通来自故障切换设计:关键链路要在设备宕机时仍能透传流量,而不是依赖设备本身持续工作。这需要把端口按角色划分,并给冗余与心跳留出独立通道。
二、八端口分区承接多链路
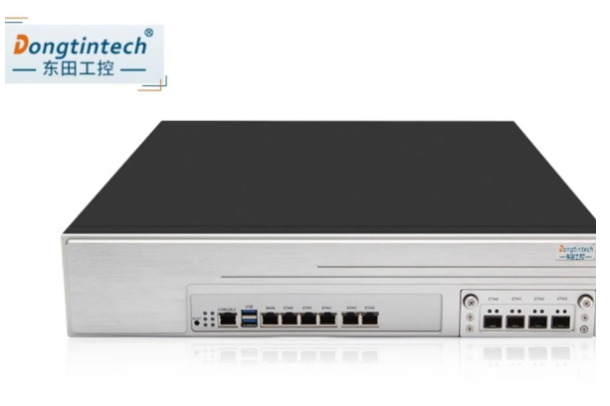
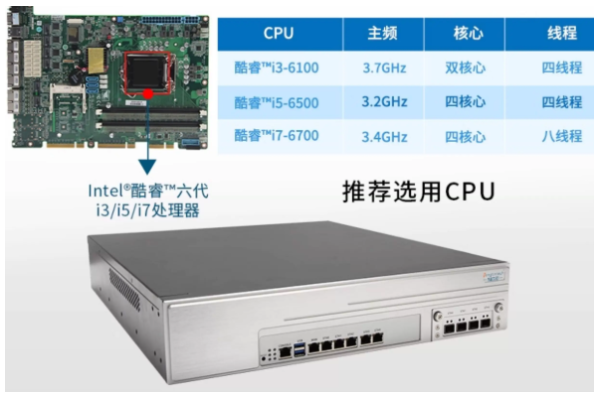
东田工控DT-22262-C246作为本次边界安全承载机型,采用Intel C246芯片组,支持Xeon E-2100系列处理器,平台支持ECC内存以降低7×24运行的比特翻转风险。该机型为2U上架、250W电源,适配机房集中部署。
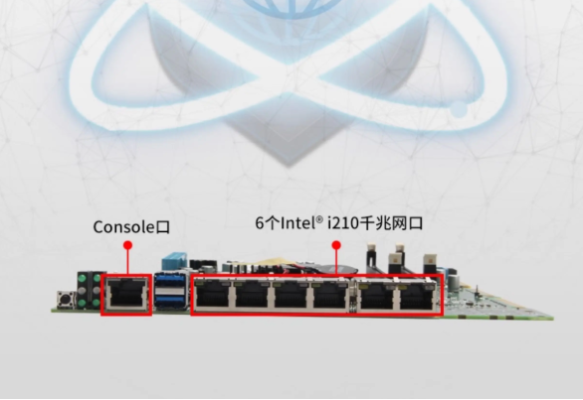
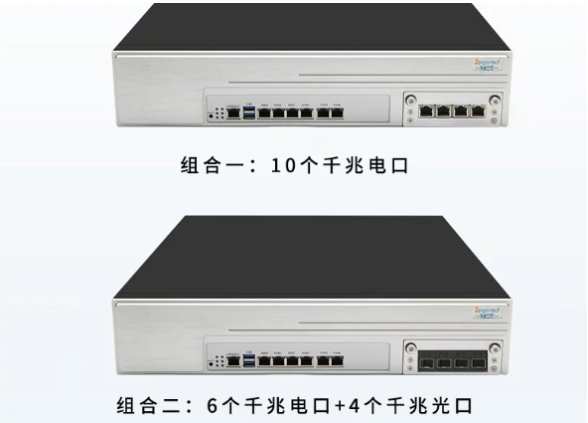
网络接口上,DT-22262-C246板载6个Intel I211千兆电口与2个SFP千兆光口,总计8个网络端口。这8个端口可灵活划分为WAN区、DMZ区、内网区与HA心跳区,使安全域在物理层面就被分开。
三、链路保通靠端口分区
链路保通的原理,是把关键流量通道与设备转发主体解耦。设备正常时流量按分区策略经各端口转发;掉电或系统失效时,处于Bypass状态的链路直接旁路透传,避免单点宕机黑洞整条链路。
回到DT-22262-C246,八端口分区已为HA心跳区预留独立通道:双机热备时心跳走专用端口。对要求硬件级Bypass的项目,该机型预留的PCIe与Mini PCIe扩展槽可集成旁路网卡,把链路保通下沉到硬件层,这正是网安工控机链路保通的关键支点。
四、六电口两光口映射链路
把端口映射到具体链路角色,能看清多网口如何被使用:6个千兆电口适合机柜内短距互联,2个SFP光口承担长距离上联或跨楼层布线,抗干扰且传输距离远。
| 选型判断条件 | 决策方向 | DT-22262-C246 对应能力 |
| 多运营商或多安全域隔离 | 至少6个千兆电口分区 | 板载6个Intel I211千兆电口 |
| 长距离上联或抗干扰 | 配置SFP光口 | 板载2个SFP千兆光口 |
| 设备宕机不得黑洞链路 | 端口分区加HA心跳区 | WAN、DMZ、内网、HA心跳四区 |
| 要求硬件级Bypass | PCIe扩展旁路网卡 | 预留1个PCIe与1个Mini PCIe |
| 高会话表快速查找 | ECC内存与至强平台 | 2条DDR4 SO-DIMM最大32GB ECC |
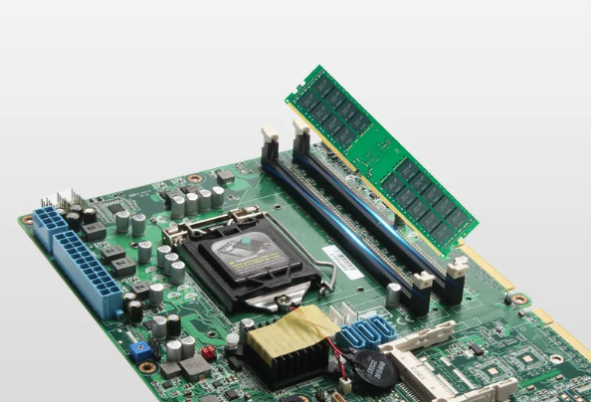
扩展余量同样关键。DT-22262-C246提供2条DDR4 SO-DIMM(最大32GB)、2个2.5/3.5寸硬盘位与1个mSATA。开启基础ACL与NAT时,C246配合至强CPU在64字节小包下可达线速转发的八成以上,满足边界防护吞吐需求。
五、选型边界按链路角色
选型边界要回到链路角色本身:光口与电口不是越多越高级,而是按上联距离、抗干扰与隔离需求分配;Bypass式高可用优先靠端口分区与HA心跳区落地,硬件级Bypass仅在强合规或零中断场景经扩展槽补齐。
平台层面,C246加至强加ECC面向防火墙、IPS等边界防护而非AI推理负载。交付与保障上,东田常规完整工控整机提供3年质保(三防类与带触摸屏类产品除外);具体以订单与合同为准。
结语
网安工控机的链路保通,关键不在网口数量,而在端口如何分区、故障如何切换。DT-22262-C246以八端口(6电+2光)分区与HA心跳区承接多安全域,硬件级Bypass可经PCIe扩展补齐,为边界安全与数据通信提供可演进的承载底座。
FAQ
网安工控机的Bypass到底是什么?
Bypass指设备断电或失效时,关键链路仍能透传流量而不被黑洞。在DT-22262-C246上,它主要靠八端口分区与HA心跳区实现Bypass式高可用;要求硬件级旁路时,可经预留PCIe槽集成旁路网卡。
为什么既要光口又要电口?
光口(SFP)传输距离远、抗电磁干扰强,适合上联核心或跨楼层布线;电口(RJ45)适合100米内机柜互联,无需更换模块。两者并存让长短距链路各得其所,端口规划更灵活。
八端口怎么划分安全域?
可划分为WAN区、DMZ区、内网区与HA心跳区四类:外联、隔离服务、内部业务与双机心跳各占其口,使安全域在物理层面隔离,降低单VLAN泛洪对业务的影响。
 10109